Google descobre ferramenta de IA que transforma correções em ataques cibernéticos
Sistema automatizado usa inteligência artificial para identificar vulnerabilidades e gerar códigos maliciosos contra sites desatualizados.
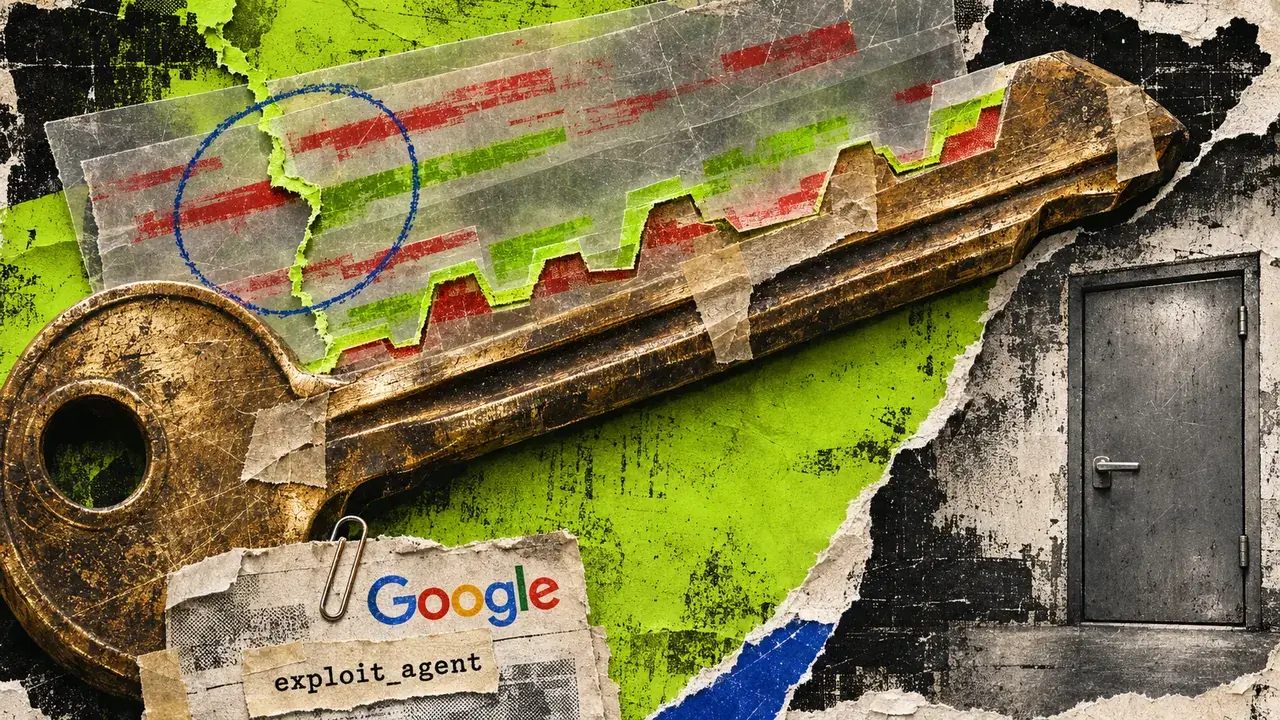
Foto: CryptoSlate
O Google identificou um sistema de hacking alimentado por inteligência artificial capaz de converter correções de segurança em ataques automatizados contra sites vulneráveis. Em relatório divulgado em 16 de novembro, o Google Threat Intelligence Group e a Mandiant detalharam que invasores utilizam frameworks de IA para detectar falhas, criar códigos maliciosos e executar explorações com pouca intervenção humana.
Batizado de exploit_agent, o sistema foi encontrado em um servidor exposto que continha múltiplos modelos de IA conectados a ferramentas de pesquisa e exploração em cibersegurança. A ferramenta monitora atualizações de software, compara códigos corrigidos com versões anteriores e identifica pontos frágeis recentemente reparados. Em seguida, gera e executa automaticamente códigos de ataque, explorando sites que ainda não aplicaram as atualizações.
Essa técnica aproveita informações publicadas pelos desenvolvedores ao corrigir vulnerabilidades, pois as mudanças podem revelar como a falha pode ser explorada. Segundo o Google, esse método permite que os atacantes foquem em vulnerabilidades conhecidas, reduzindo o tempo gasto na busca por falhas inéditas.
Além disso, a investigação revelou dados roubados e scripts maliciosos usados para reconhecimento interno de redes, ataques de força bruta e instalação de webshells, que dão acesso remoto aos servidores comprometidos. Algumas ferramentas removem webshells de invasores concorrentes, ajudando o operador a manter controle sobre sistemas invadidos.
O Google observou que o operador do exploit_agent demonstrava interesse especial por sites franceses ligados a mídia, entretenimento e educação. Um exemplo recuperado mostrou a análise das proteções de controle de acesso no plugin Spectra, usado em WordPress.
Esta descoberta marca a primeira vez que o Google identifica invasores usando IA para automatizar completamente a descoberta e exploração de vulnerabilidades sem intervenção humana. O relatório também cita outra campanha em que hackers suspeitos da Coreia do Norte usaram IA para infiltrar organizações de criptomoedas na América do Norte e Europa, criando identidades falsas e campanhas fraudulentas para acessar sistemas corporativos.
O espaço segue aberto para manifestação dos citados.
17/11/2026, 15:15 · 2 min de leitura · Com informações de CryptoSlate.
Aviso legal: este conteúdo tem caráter meramente informativo e não constitui aconselhamento financeiro, jurídico ou recomendação de investimento. Criptoativos são voláteis e envolvem risco de perda.
Texto produzido com apoio de inteligência artificial a partir de fontes públicas. Conheça nossa política editorial.